
今回はStrata Logging Service(SLS)へのログ転送方法について記載します。SLSはパロアルト製品のログを1年間・無制限に保存することができるクラウド型ストレージです。SCMもしくは、SLSの管理画面からPAシリーズと同様にログの検索が可能になっています。
SLSは、以下のどちらかのライセンスを購入することで利用できるようになります。
- SLSライセンス購入
- SCM Proライセンス購入 (SLS機能はSCM Proライセンスに含まれています)
SLSのデプロイ
それではまずSLSのデプロイから始めましょう。
- SLSライセンス、または、SCM Pro ライセンスを購入するとライセンスのAcitivationメールが届きます。(今回はSCM Proの例です。)
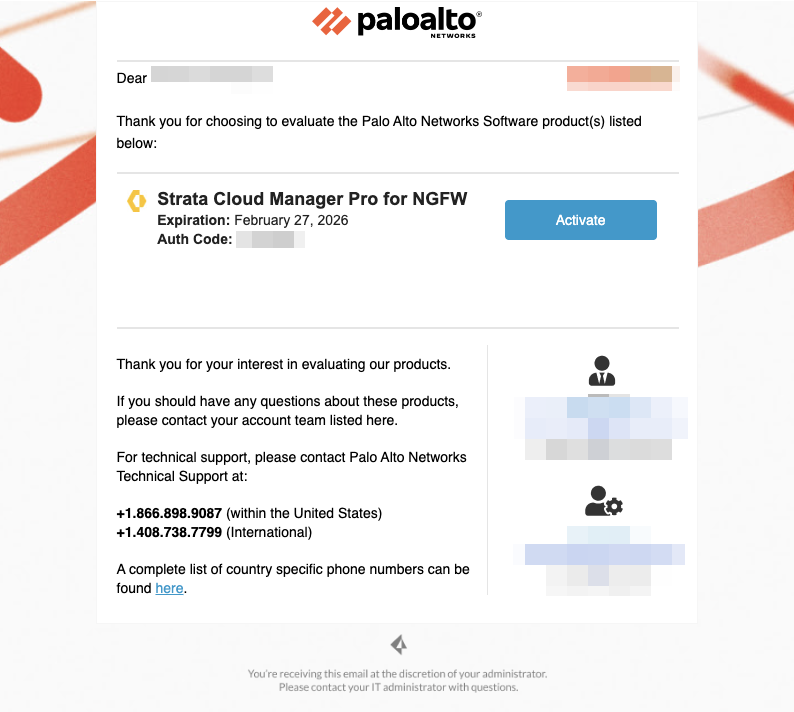
- 「Activateボタン(マジックリンク)」をクリックします。
- デプロイするテナント情報をいれてデプロイする(30分ぐらいかかります)
FWの設定
- PA側のセットアップ、MGMTポート経由でインターネットアクセスでき、DNS設定やNTP設定が完了していること(時間がずれているとうまく取得できないことがあります。)
- デバイス証明書を取得できていることを確認する。
PA-VMおよびPAシリーズ第3世代以前は手動で取得する必要があります。取得できていない場合はこの記事を参考にして取得してください。
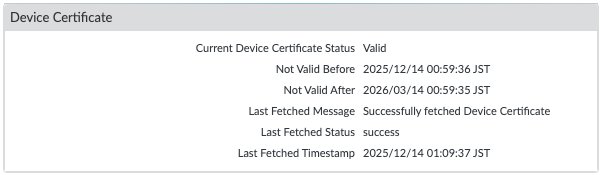
- ライセンスを更新する
- 【DEVICEタブ】→【Licenses(ライセンス)】→【License Management(ライセンス管理)】でRetrieve license keys from license server(ライセンス サーバーからライセンス キーを取得)をクリックします。
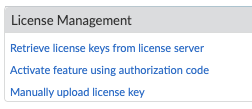
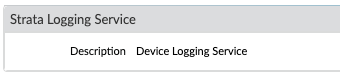
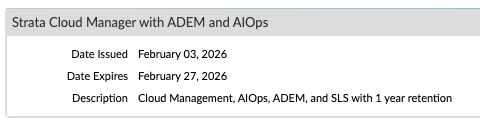
- Strata Cloud Manager with ADEM and AIOps もしくは、 Strata Logging Serviceライセンスが表示されていることを確認します。
- SLSへのオンボード
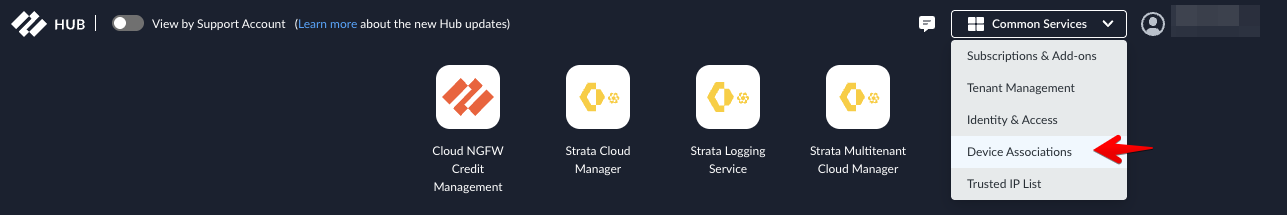
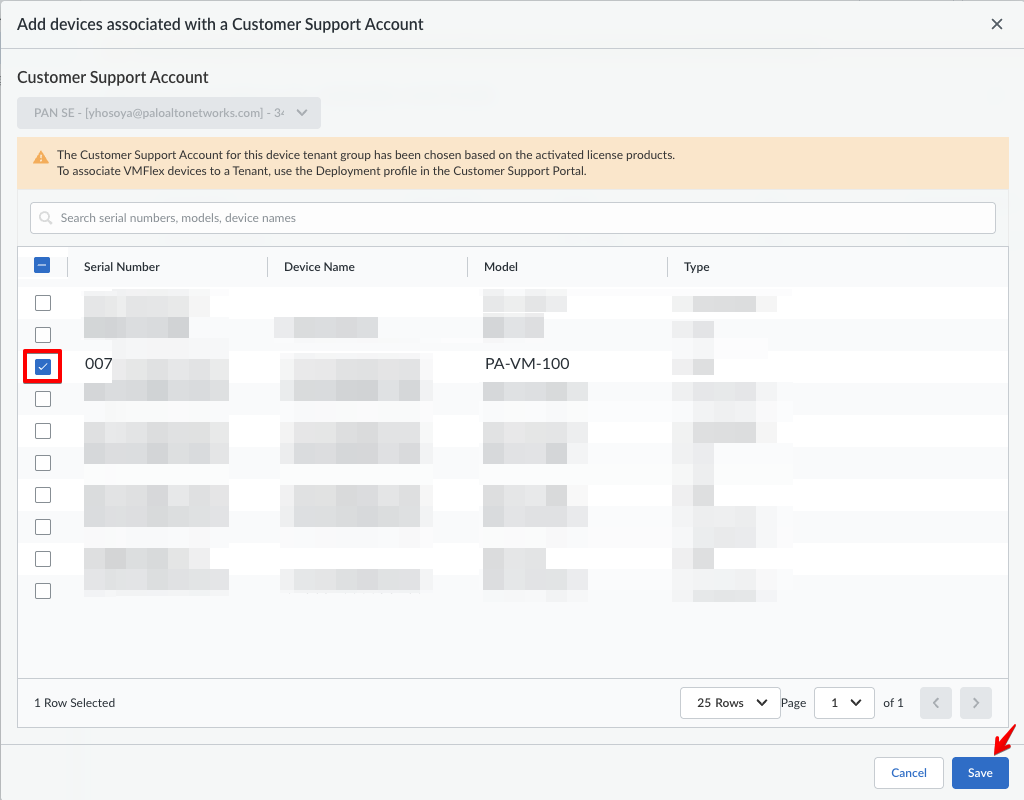
- HUBにログインします。Common Servicesのクリックして「Device Associattions」を選択します。
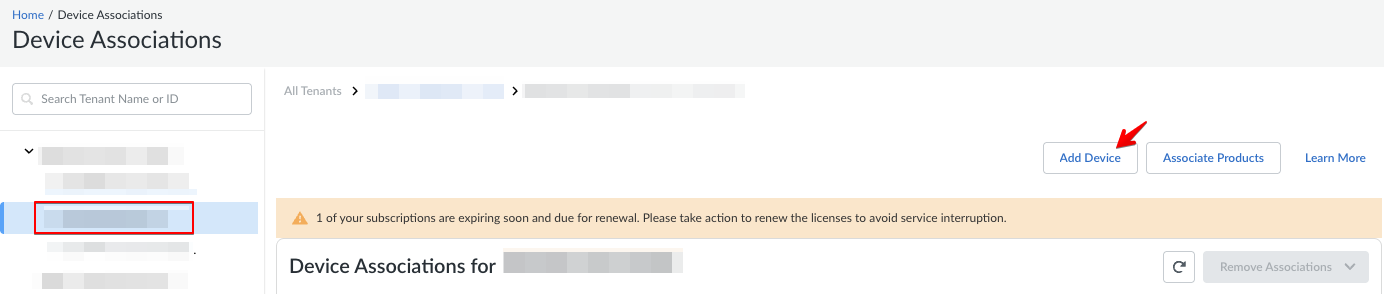
- 対象のデバイスを選択して「Save」をクリックします。
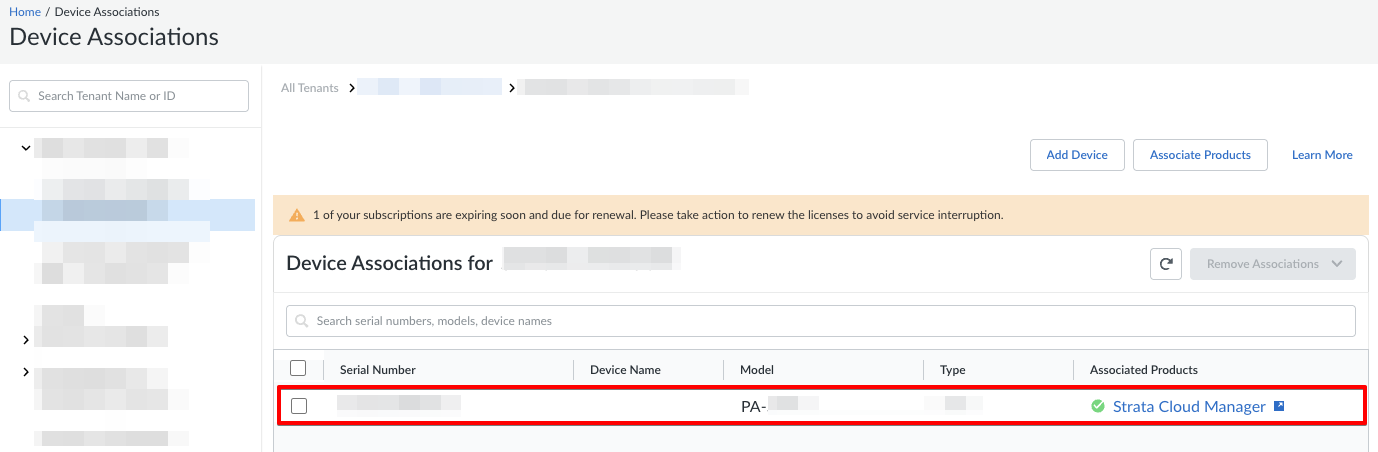
- 対象のデバイスが登録されています。
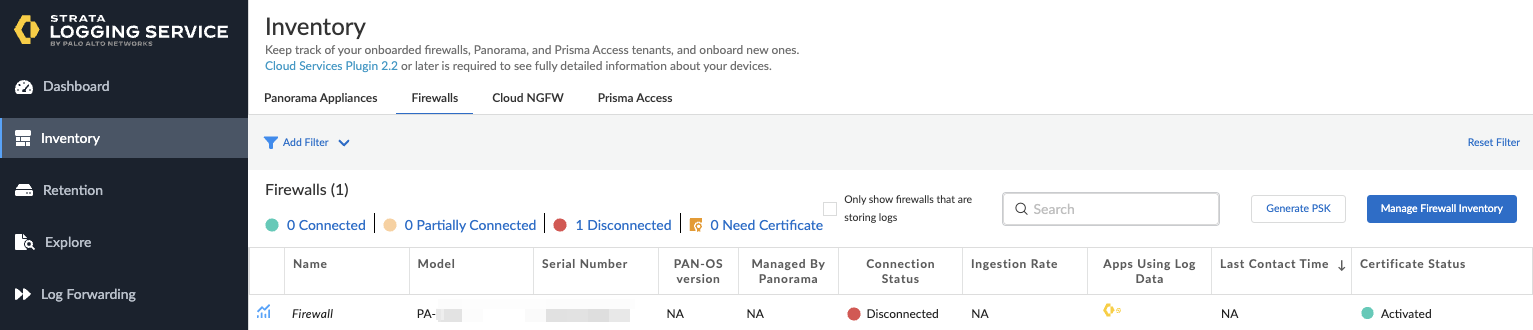
- 画面左上のHUBアイコンをクリックして、HUBのトップページからSLSへ移動します。【Inventry】→【Firewalls】をクリックして、デバイスが登録されていることを確認します。この段階では、Connection Statusは、? Disconnectedになっているはずです。
- 再度、【DEVICEタブ】→【Licenses(ライセンス)】→【License Management(ライセンス管理)】でRetrieve license keys from license server(ライセンス サーバーからライセンス キーを取得)をクリックします。
- 【DEVICEタブ】→【Setup(セットアップ)】→【Management(管理)】を確認すると、【Cloud Logging】という項目が増えているはずです。歯車アイコンをクリックします。
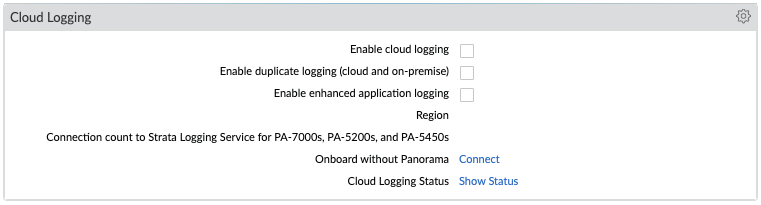
- 以下の設定を行います。
- Enable cloud logging にチェックを入れる
- RegionをJapanに設定する。
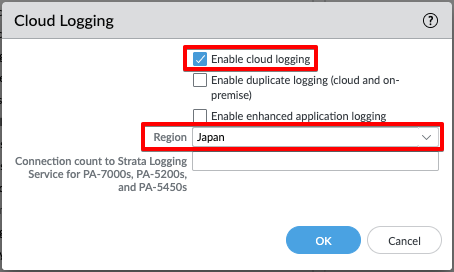
もし、Regionに何も表示されない場合は、紐付けがうまくいっていない状態です。デバイス証明書、FWライセンス、HUBの状態を再度確認してください。FWの時刻(NTP)にズレがないかも確認しておきましょう。
- 設定をコミットします。コミット後にShow Statusをクリックします。
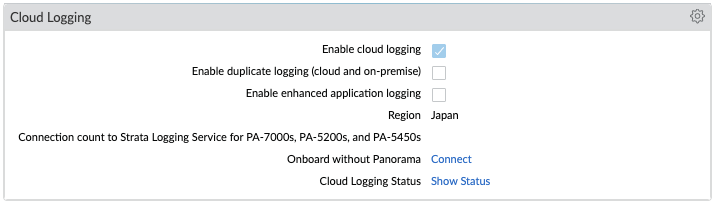
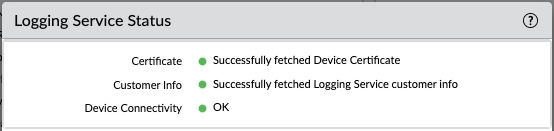
- ステータスが緑色になっていることを確認します。
# Certificateが灰色のままになることがありますが、その場合は少し時間をおいて再度確認してください。
- 再度、HUB経由でSLSのステータスを確認します。Connection Statusが、? Connected になっていると思います。
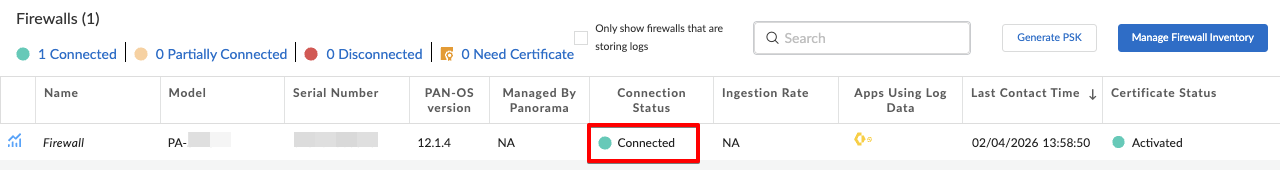
お疲れ様でした。これでFWとSLS間の接続が完了しました。FW側でSLS向けにLog Forwarding設定を行うことでログが転送できるようになります。
FWのSLSへのログ転送設定
- FWにログインし【OBJECTSタブ】→【Log Forwarding】に移動します。
- [Add]をクリックして、Log Forwarding オブジェクトを作成します。
- 名前を設定します。
- 各ログ(Traffic、Threat、URL etc.)の転送先を設定するために[Add]をクリックします。
- Log Forwarding Profile Match Listの設定を行います。
- 名前を設定します。
- Log Type(traffic、url、threat、wildfire等):転送対象となるログを設定します。
- Filter:指定したログをフィルタリングしたい場合はここで設定します。
- Foward MethodとしてCloud Loggingにチェックを入れます。
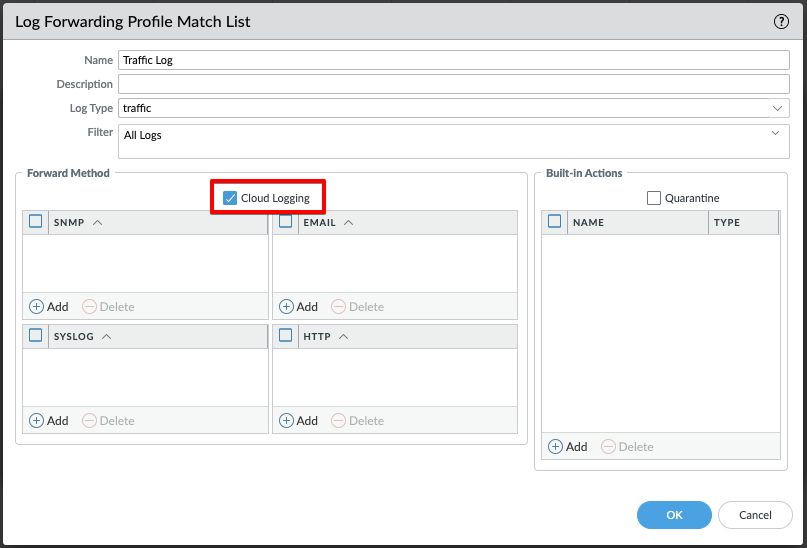
既存の Log Forwarding Profile が存在している場合は、当該プロファイルを開いて、Cloud LoggingにチェックをつけるだけでOKです。もし、Cloud Loggingという項目がなくPanoramaと表示されている場合は、FWとSLSの紐付けが出来ていない可能性がありますので、再度状態の確認を行なってください。
- 必要なログを設定したら[OK]をクリックしてプロファイルを保存します。
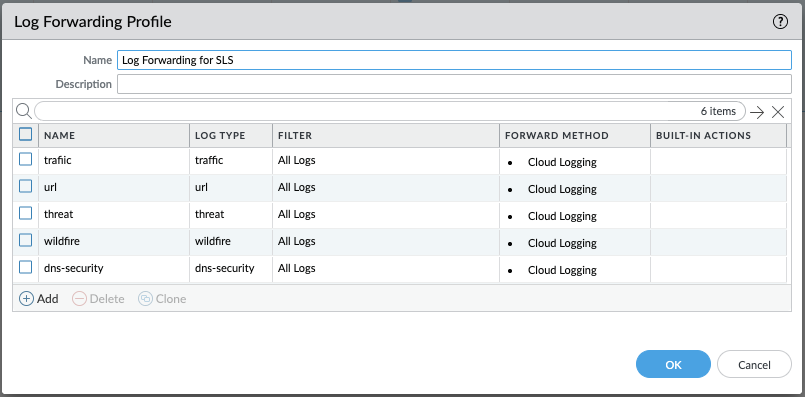
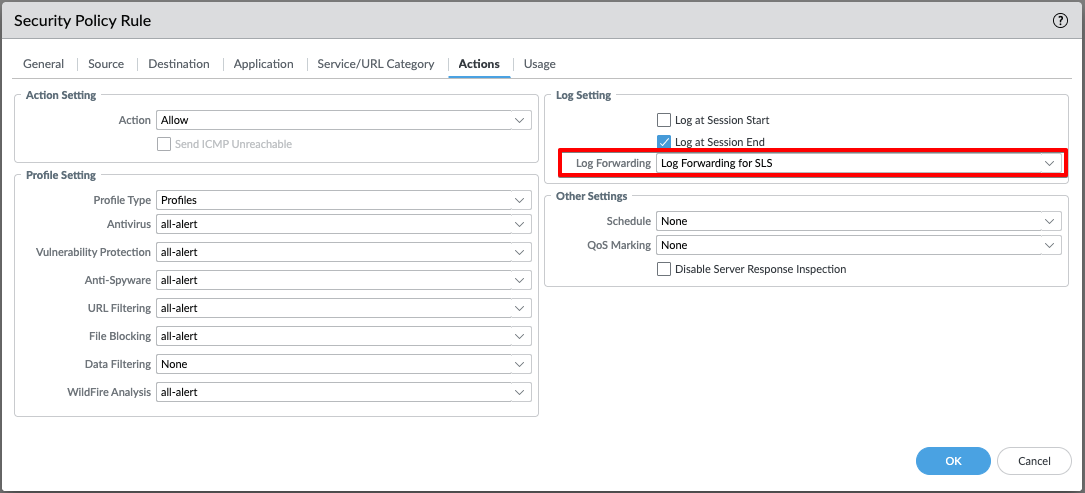
- セキュリティポリシーのAction設定で、Log Forwardingプロファイルを指定することで、SLSにログが転送されるようになります。
参考)システム系ログの転送方法
- 【DEVICEタブ】→【Log Settings】で、システム系ログの転送設定が可能です。SLSに転送したいログについて、Cloud Loggingにチェックを入れてください。